Destruktion av dokument: säkerhetsnivå och GDPR
Publicerad
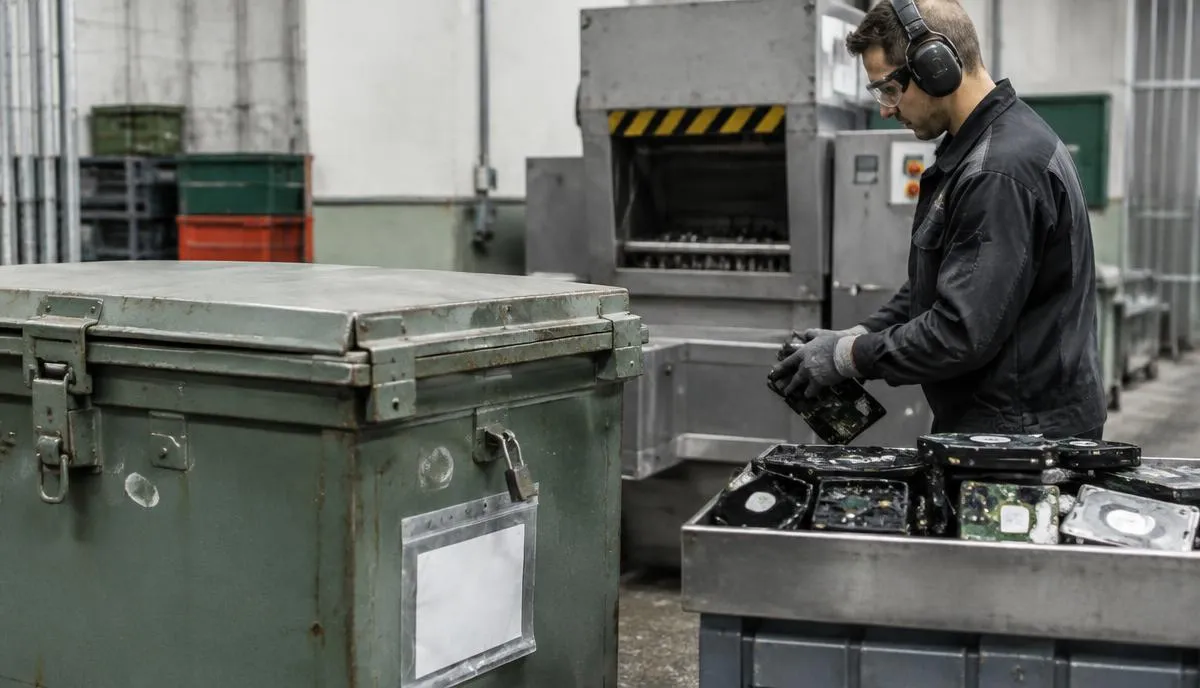
Varför förstöring är en fråga om dataskydd
Dataskyddsförordningen räknar förstöring som en behandling av personuppgifter, i artikel 4.2. Allt som gäller behandling i övrigt gäller därför också när handlingarna ska bort.
Två principer i artikel 5 styr. Uppgifterna får inte sparas i en form som gör det möjligt att identifiera någon längre än nödvändigt, och de ska behandlas så att de skyddas mot obehörig åtkomst och förlust. Integritetsskyddsmyndigheten skriver att uppgifter som inte längre behövs ska raderas eller avidentifieras, och att verksamheten bör ha rutiner för gallring.
Artikel 32 kräver säkerhetsåtgärder som är lämpliga i förhållande till risken, med särskild hänsyn till obehörigt röjande. En pärm med lönespecifikationer i ett vanligt papperskärl uppfyller inte det, hur sällan kärlet än töms.
Säkerhetsnivåerna P-1 till P-7
Hur fint papper ska finfördelas anges i säkerhetsnivåer enligt standarden ISO/IEC 21964, som utarbetades av tyska DIN och tidigare hette DIN 66399. Den tyska utgåvan är tillbakadragen till förmån för ISO/IEC 21964, men nivåerna är desamma och många maskiner märks fortfarande med dem.
För papper anger standarden största tillåtna partikelstorlek. P-1 tillåter bitar upp till 2 000 kvadratmillimeter eller remsor upp till 12 millimeter breda. P-2 går ner till 800 kvadratmillimeter, P-3 till 320, P-4 till 160, P-5 till 30, P-6 till 10 och P-7 till 5 kvadratmillimeter. På nivå P-1 till P-6 får en liten andel av bitarna vara större, upp till ett tak. På P-7 finns inget sådant utrymme.
En högre nivå uppfyller alltid kraven för de lägre. Nivån ska kunna styrkas, till exempel med ett testcertifikat eller en försäkran om överensstämmelse, så fråga efter den i stället för att ta märkningen på maskinen för given.
Standarden har egna kategorier för andra medier: F för mikrofilm, O för optiska skivor, T för magnetiska medier som kort och band, H för hårddiskar och E för elektroniska minnen som USB-minnen, SSD-diskar och mobiltelefoner. En nivå för papper säger alltså ingenting om hur en hårddisk ska förstöras.
Vilken nivå ni behöver
Det avgörs av vad handlingarna innehåller och vad det skulle innebära om de kom i fel händer, inte av oss och inte av leverantören. Bedömningen är er som ansvariga för uppgifterna, och den bör stå i era rutiner så att den inte görs om varje gång.
En tumregel som följer av kravet på säkerhet i proportion till risken: ju fler personer uppgifterna rör och ju känsligare de är, desto högre nivå. Hälsouppgifter, lönelistor och personnummer i mängd motiverar en högre nivå än interna mötesanteckningar.
SS-EN 15713: hur materialet hanteras på vägen
Standarden SS-EN 15713:2023 handlar om hur konfidentiellt och känsligt material förstörs fysiskt och hur hanteringen styrs och kontrolleras. Den omfattar destruktion på plats med mobil utrustning, destruktion i en anläggning efter transport och destruktion med utrustning hos den som äger materialet. Utgåvan fastställdes i september 2023 och ersatte den från 2009.
Den omfattar inte radering. Överskrivning, avmagnetisering och kryptografisk radering av data faller utanför, så en leverantör som hänvisar till standarden för att radera hårddiskar hänvisar till fel dokument.
Standarden är frivillig. Men den är det vanliga måttet på att en destruktionstjänst tar hand om materialet hela vägen: låsta kärl, spårbar transport och en förstöring som går att dokumentera.
Destruktionsintyget
Den som ansvarar för personuppgifterna ska kunna visa att reglerna följs, enligt principen om ansvarsskyldighet i artikel 5.2. Ett destruktionsintyg är det praktiska beviset.
Be om ett intyg som anger datum, vilket material och ungefär hur mycket, var och hur det förstördes, vilken säkerhetsnivå som användes och vem som utförde det. Ett intyg som bara säger att materialet har omhändertagits bevisar inte mycket.
Spara intygen lika länge som ni skulle ha behövt kunna redovisa handlingarna. Det är ni och inte leverantören som får frågan om något skulle ha läckt.
När leverantören hanterar uppgifter åt er
Behandlar någon personuppgifter för er räkning ska ni enligt artikel 28 bara anlita den som ger tillräckliga garantier, och ett skriftligt avtal ska reglera uppdraget. Om en destruktionstjänst är ett sådant personuppgiftsbiträde beror på upplägget. Fråga leverantören hur de ser på saken, och be om avtalet om svaret är ja.
Papper, hårddiskar och telefoner
Papper förstörs fysiskt, och där räcker säkerhetsnivån för papper. Hårddiskar, SSD-diskar och telefoner kan antingen raderas med programvara eller förstöras fysiskt, och de två metoderna har olika standarder. En dator som ska säljas vidare raderas, en disk som ska bort förstörs.
Datorer och telefoner är dessutom elavfall när de ska bort, med egna regler för insamling och behandling. De står på sidan om elektronikåtervinning för företag.
Myndigheter och gallring
För myndigheter gäller dessutom arkivlagen. Allmänna handlingar får gallras, men bara enligt de föreskrifter och beslut som gäller för myndigheten, enligt 10 § arkivlagen. Destruktionen är sista steget, inte beslutet.
Vanliga frågor
- Vilken säkerhetsnivå behöver vi för personuppgifter?
- Det avgörs av hur känsliga uppgifterna är och vad ett röjande skulle innebära, och bedömningen är er som ansvariga. Dataskyddsförordningen kräver en säkerhetsnivå som står i proportion till risken, inte en viss siffra. Skriv in nivån i era rutiner så att den inte behöver avgöras från gång till gång.
- Räcker kontorets dokumentförstörare?
- Det beror på vilken säkerhetsnivå den klarar och vad ni förstör. Nivån ska stå på maskinen och kunna styrkas. För stora mängder eller känsligt material är ett låst sekretesskärl som töms av en destruktionstjänst ofta både säkrare och billigare än personaltid vid en kontorsmaskin.
- Vad kostar säkerhetsdestruktion?
- Priset styrs främst av hur ofta kärlet töms och hur många kärl ni har, eller av mängden vid ett engångsuppdrag. Destruktionen ingår i priset per tömning, och därför kostar ett sekretesskärl mer per tömning än ett vanligt papperskärl. Vanligt kontorspapper i sekretesskärlet blir därför dyrt papper.
- Vad ska ett destruktionsintyg innehålla?
- Datum, vilket material och ungefär hur mycket, var och hur det förstördes, vilken säkerhetsnivå som användes och vem som utförde det. Intyget är ert bevis enligt principen om ansvarsskyldighet i dataskyddsförordningen. Spara det.
- Måste hårddiskar förstöras fysiskt?
- Inte alltid. En disk kan raderas med programvara, och det är rätt väg om datorn ska säljas eller skänkas vidare. Ska disken bort förstörs den ofta fysiskt, och då är det standardens kategori för hårddiskar som gäller, inte nivån för papper.
- Omfattar SS-EN 15713 radering av data?
- Nej. Standarden gäller fysisk destruktion av konfidentiellt och känsligt material och anger uttryckligen att radering, som överskrivning och avmagnetisering, ligger utanför. För radering behöver leverantören kunna visa en annan metod och ett eget intyg.
Läs vidare
Källor
- Dataskyddsförordningen (EU) 2016/679, artikel 4.2, 5, 28 och 32
- Integritetsskyddsmyndigheten, Grundläggande principer, senast uppdaterad 15 juni 2026
- SIS, SS-EN 15713:2023 Säker destruktion av konfidentiellt och känsligt material, fastställd 2023-09-14
- SIS, DIN 66399-1, status tillbakadragen, ersatt av ISO/IEC 21964-1:2018
- ISO/IEC 21964-2:2018, förhandsvisning hos SIS, tabell 1 med säkerhetsnivåer för papper
- Arkivlag (1990:782) 10 §
Vad betalar ni idag?
Fem frågor, under en minut, och ni ser direkt vad verksamheter som er brukar betala i Stockholm.